
AIGC 水印元年:从内容附庸到模型内生的技术范式重构
SoK: On the Role and Future of AIGC Watermarking in the Era of Gen-AI
本文是关于生成式 AI(GenAI)时代下 AIGC 水印技术的首个系统性综述(SoK)。文章提出了 AIGC 水印的正式定义,构建了基于全生命周期供应链的技术分类法,并深入探讨了其在版权保护、伪造检测及安全防御等方面的 SOTA 演进。
TL;DR
随着大模型(GenAI)的爆发,虚假信息传播与知识产权(IP)保护成为了迫在眉睫的挑战。浙江大学与南洋理工大学团队发布的这篇 SoK 论文,首次从**供应链(Supply Chain)**的宏观视角,系统性地梳理了 AIGC 水印的定义、分类、功能及安全性。文章指出,未来的水印不再是后期修图的“盖章”,而是深度融入生成过程的“数字灵魂”。
痛点深挖:为什么传统水印在 GenAI 面前失效了?
在传统数字媒体中,水印通常采用**空间域(Spatial-based)或频率域(Frequency-based)**的外部叠加。然而进入 AIGC 时代,情况发生了剧变:
- 模态碎片的离散性:文本生成是 token 级别的,极其微小的修改就可能破坏语义平衡。
- 生成的动态性:扩散模型(Diffusion Models)生成的每一张图都是从噪声中产生的,传统水印难以在递归生成过程中保持稳定。
- 再生攻击(Regeneration Attack):攻击者可以用另一个模型将带水印的内容重新“翻译”或“重绘”,这种从底层像素/语义层面的彻底洗牌,使传统鲁棒水印瞬间瓦解。
核心架构:水印供应链的正式定义
作者提出了一个极具洞见的概念:流式供应链(Flow-like Supply Chain)。他们将 AIGC 生成过程建模为一棵根树 。
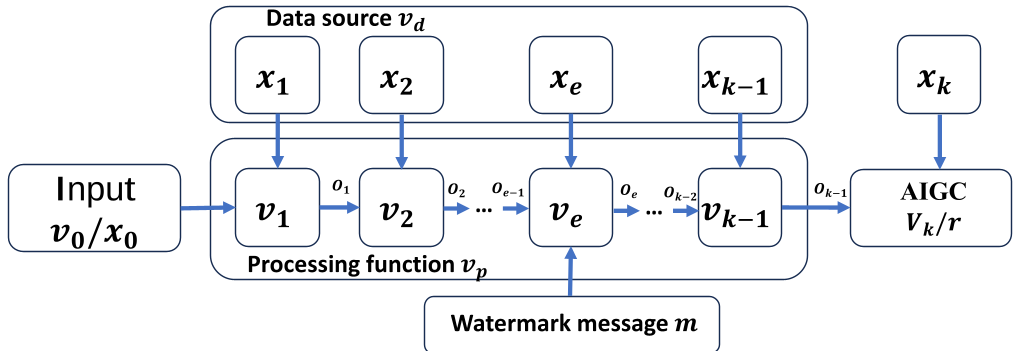
在这个框架下,水印不再是一个孤立的操作,而是可以在多个节点嵌入:
- 数据侧():通过“水印投毒”训练集,使模型天然偏向生成特定分布的内容。
- 模型侧():修改模型参数或引入特定层(如适配器)实现水印绑定。
- 推理侧():在 LLM 生成过程中修改 Logits 分布(绿色名单机制)或在扩散过程中注入特定噪声模式。
AIGC 水印的四大“高级进阶”属性
- 内生性(Endogeneity):水印与模型权重深度耦合,抗擦除性极强。
- 跨模态属性(Cross-modal):文本、图片、音频共享一套身份标签。
- 即插即用(Plug-and-Play):无需重新训练模型,即可赋予生成内容可追溯性。
- 可访问性(Accessibility):区分私有检测与公众验证,平衡合规与隐私。
技术详解:多模态水印的演进路径
1. 文本模态:从替换到分布偏移
传统 text-watermarking 依赖近义词替换,极易被“重改”。
- SOTA 思路:通过控制 LLM 的输出分布(Logits-based),将词表分为红绿名单,通过检测文本中出现在绿名单词汇的统计偏差来确认身份。
2. 图像模态:在噪声中潜行
- 方法论演进:除了传统 LSB 方法,现在主流是 Tree-ring Watermarks(年轮水印),在扩散模型的 Fourier 空间注入特定模式,这种水印具有极佳的不可感知性和几何变换鲁棒性。
3. 音效与视频:时间维度的挑战
视频水印(如 SynthID)不仅要保证单帧隐蔽,还必须解决帧间一致性(Temporal Consistency),防止闪烁或视频压缩导致的失效。
安全博弈:攻击与防御的军备竞赛
论文详细枚举了针对 AIGC 水印的三类攻击:
- 伪造攻击(Forgery):通过观察规律,逆向出水印规则,恶意诬陷合法的模型所有者。
- 移除攻击(Removal):包括再生攻击(Regeneration)、对抗性扰动和 Cross-lingual 翻译攻击。
- 检测攻击(Detection):通过黑盒或灰盒查询,探测水印的存在性,从而进行定向绕过。
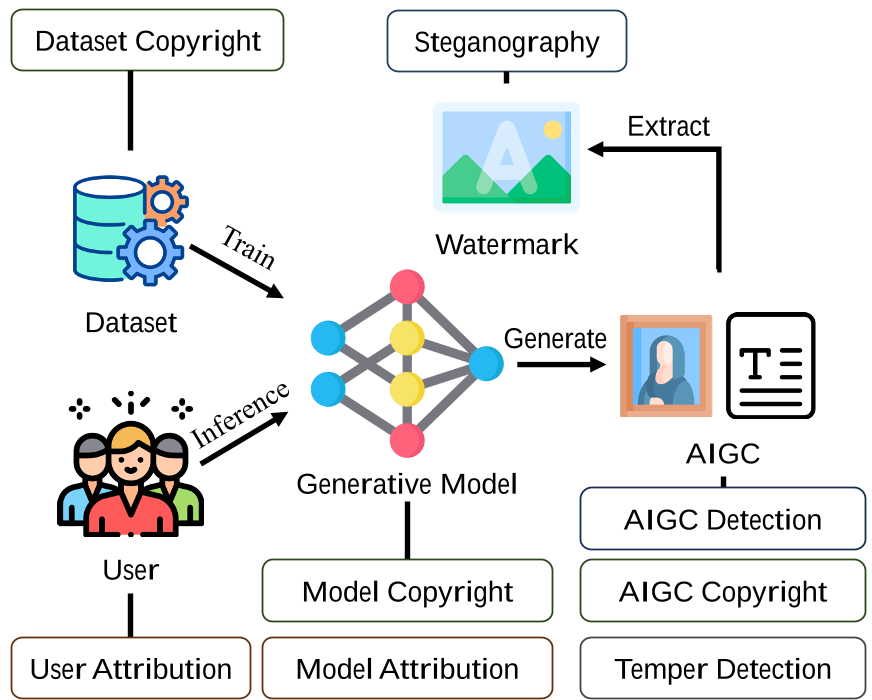
实验表明,当前的**语义水印(Semantic Watermarking)**在对抗重构攻击方面表现最强,但其代价是生成质量的轻微下降(FID 指标劣化)。
结语:AIGC 治理的未来
这篇综述不仅仅是技术的堆砌,更是一份治理指南。作者结合了欧盟《AI 法案》和中国相关的管理规定,指出水印技术将成为 AI 时代的“数字身份证”。
Senior Editor's Insight: AIGC 水印的本质正在发生改变。它不再是内容的装饰品,而是模型生产力的“契约”。未来的研究难点不在于如何嵌入更多比特,而在于如何在一个黑盒化的生成过程中,证明那个水印信号确实源自“最初的那个梯度”。对于从业者来说,关注水印的语义保持能力和对抗再生攻击的韧性,将是突围的关键。